Après un cambriolage, on regarde d’abord ce qui a disparu : bijoux, matériel, papiers. Mais si un ordinateur portable ou un téléphone figure sur la liste, l’incident ne s’arrête pas à la porte. Une cyberattaque par voie physique est possible, parce qu’un appareil non verrouillé ou mal préparé donne accès à une boîte mail, à une session bancaire restée ouverte, à des documents d’identité photographiés ou à un gestionnaire de mots de passe. Selon les conseils de prévention régulièrement relayés par les autorités comme la CNIL et le ministère de l’Intérieur, salles de vente et boutons de signalement existent pour la finance, bien sûr, mais pour les données personnelles, la prévention s’applique avant tout en amont.
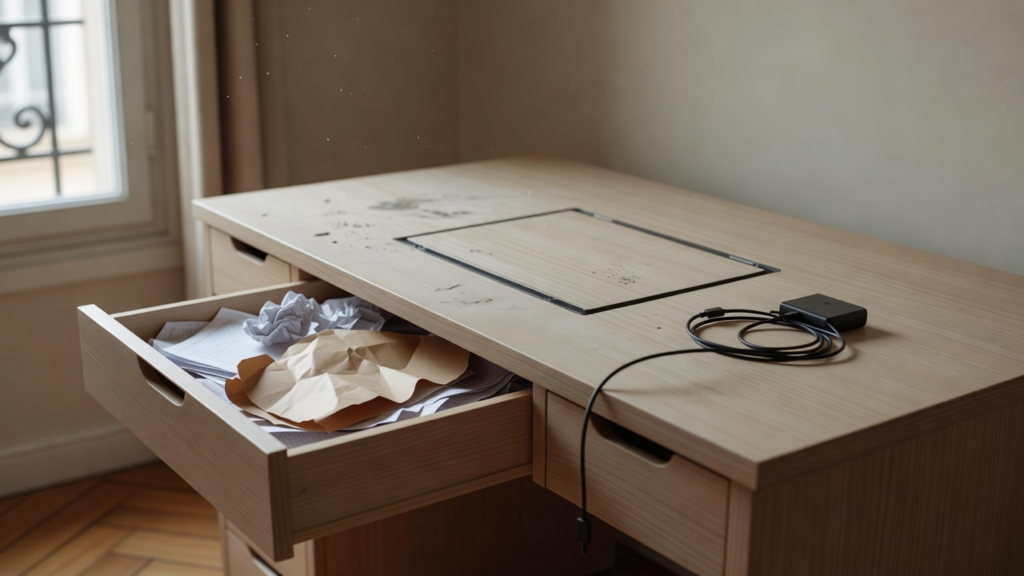
Cet article part d’un cas réaliste : un cambriolage à domicile, un ordinateur et un téléphone emportés, avec des documents importants dans un même tiroir. Il montre quoi faire dans les premières heures, ce qui reste à risque dans les semaines qui suivent, et comment éviter que le vol matériel se transforme en usurpation d’identité, en fraude bancaire ou en piratage de comptes. Il reste volontairement informatif : il ne remplace ni une plainte, ni les conseils de votre assurance, ni l’avis d’un professionnel de la cybersécurité.
- Un ordinateur volé, un téléphone ou une boîte mail compromise peuvent servir à une usurpation d’identité, une fraude bancaire ou un piratage de comptes personnels.
- La priorité, dans les premières heures, est de sécuriser les comptes les plus sensibles : banque, messagerie, réseau social, abonnements et tout compte utilisé pour signer un contrat.
- La double authentification est le premier réflexe de protection : sans phone secondaire, elle empêche la plupart des tentatives d’intrusion simples.
- La plainte doit être déposée rapidement : en dehors du préjudice matériel, elle protège en cas de fraude bancaire ou d’usurpation d’identité dans les semaines qui suivent.
- Les pièces jointes reçues, les documents d’identité numérisés et les e-mails échangés doivent être traités comme des données sensibles exposées.
Ce qui est réellement en jeu après le vol d’un appareil
Le vol d’un ordinateur n’est pas un incident purement matériel. C’est une porte d’entrée vers des données qui se trouvent au même endroit, parfois sans aucune protection. Beaucoup de foyers utilisent un ordinateur comme point central de la vie numérique : comptes de messagerie, factures d’énergie, déclarations en ligne, photos, dossiers scolaires, contrats de travail, justificatifs de revenus, coordonnées bancaires. Un téléphone, c’est pareil : numéros de proches, conversations, accès à des applications, double authentification qui commence parfois par un code SMS reçu sur ce même téléphone.
Il faut savoir ce que cela signifie concrètement. Une boîte mail piratée, c’est un accès direct aux mots de passe de la plupart des autres comptes, puisque le bouton « mot de passe oublié » envoie un email de réinitialisation. C’est aussi une porte vers des escroqueries en cascade : le piratage d’une messagerie sert parfois à envoyer des faux courriers aux proches, aux collègues ou aux clients, se présentant comme la personne visée. Le risque d’usurpation d’identité est donc réel, et il peut se matérialiser des semaines après le cambriolage.
Les documents papier volés ont autant de valeur. Une carte d’identité, un avis d’imposition, une facture d’énergie ou une fiche de paie permettent de compléter les informations pour ouvrir un compte en ligne, souscrire un abonnement, commander sans payer ou déposer une demande de crédit frauduleuse. C’est pourquoi le risque numérique après cambriolage n’est pas réservé aux ordinateurs : papiers et appareils s’additionnent.
Il faut aussi sortir d’une idée reçue : toutes les données ne se valent pas en matière de gravité. Un ordinateur sans disque dur confidentiel, avec un compte utilisateur protégé, ne présente pas le même risque qu’un ordinateur avec une session toujours ouverte, un navigateur rempli d’historique bancaire et un partage de fichiers domestique activé. Évaluer le risque réel permet d’organiser et de hiérarchiser les démarches, plutôt que de paniquer sur tout ce qui existe.
Les premières heures : que faire, dans quel ordre
L’ordre des actions compte : les plus urgentes protègent le plus, les plus secondaires peuvent attendre d’avoir les idées claires.
1. Faire opposition immédiatement sur tout moyen de paiement concerné. Si un portefeuille a été volé avec une carte, la banque doit être informée sans délai. La procédure d’opposition est documentée, et la plupart des banques disposent d’un numéro dédié accessible 24 heures sur 24. Un vol avec paiement sans contact ou vol de carte implique des plafonds de responsabilité, et plus la déclaration est rapide, plus la couverture est nette. Si vous vous interrogez sur les limites exactes, le sujet spécifique au risque du paiement sans contact peut être utile en complément.
2. Changer les mots de passe les plus critiques, en dehors de l’appareil volé. Cela veut dire se connecter depuis un autre équipement, celui d’un proche, une tablette, ou un ordinateur de bureau. La priorité est : boîte mail principale, compte bancaire, réseau social principal, compte professionnel si vous exercez depuis la maison, et tout compte dont dépend la double authentification éventuelle.
3. Déposer plainte dans les 24 heures. C’est une démarche essentielle sur le plan des assurances, mais elle est aussi utile dans le cadre d’une usurpation d’identité : si quelqu’un tente d’ouvrir un compte ou de souscrire un crédit en votre nom, une plainte déjà déposée accélère les vérifications et protège votre good faith. La plateforme de service public donne le détail des pièces à préparer, et la liste du matériel volé doit être la plus précise possible (marque, modèle, numéro de série si disponible).
4. Déconnecter les sessions à distance quand le service le permet. Les grandes plateformes (messageries, réseaux sociaux, moteurs de recherche) offrent une fonction de déconnexion à distance des sessions actives. Elle met fin à la session ouverte sur l’appareil volé, ce qui ne remplace pas un changement de mot de passe, mais elle reste utile quand ce dernier ne couvre pas toutes les sessions.
5. Prévenir les contacts sensibles. Si le téléphone ou la messagerie a été volé, il peut être nécessaire d’avertir brièvement proches et clients avant qu’un faux message ne parte de votre adresse. Un mot simple à envoyer dans la journée garde l’échange débutant par : « n’ouvrez pas les liens ou pièces jointes dont l’objet sort de votre contexte habituel ».
Les démarches ne s’arrêtent pas là : elles doivent s’appliquer aussi à la problématique d’un faux RIB, quand un cambriolage concerne une activité professionnelle et que de futurs virements arrivent. Vérifier par téléphone, sur un numéro que vous connaissez, reste une bonne pratique dans le doute.
Les semaines qui suivent : surveiller sans paniquer
Après les premières heures, la période de vigilance dure plusieurs semaines. Unฐ à six mois après un cambriolage avec vol d’appareil, les conséquences restent possibles, sans qu’il soit nécessaire de tout revérifier en permanence.
Pour un foyer, quelques points de contrôle suffisent :
- Relever les mouvements bancaires au lieu de se limiter au solde. Une opération à l’étranger, un abonnement inconnu ou un petit prélèvement mal identifié doivent être signalés à la banque dès l’apparition dans le relevé.
- Vérifier les annonces de compte créé récemment sur certaines plateformes : les notifications d’accès depuis un nouvel appareil sont le premier signal d’une tentative d’usurpation qui bloque la porte avant d’entrer.
- Ne pas répondre aux sollicitations inattendues
- Regarder votre boîte d’envoi : des envois que vous n’avez pas effectués, des reprises de comptes professionnels ou des messages aux proches qui ne vous ressemblent pas signalent que la messagerie sert à autre chose que de conserver vos données.
- Vérifier votre historique de connexions quand le service le propose, notamment pour la messagerie principale.
Faut-il prendre d’autres mesures ? Si des pièces d’état civil ont été volées, un signalement des effets peut-être puis enregistré auprès de la police. Dans un contexte d’usurpation d’identité avérée, la CNIL donne des démarches de signalement et d’accompagnement, et un dossier de plainte suffit souvent à lever les demandes abusives faites en votre nom auprès d’un banquier ou d’un bailleur. Là encore, garder les courriers, adresses et numéros concernés facilite les échanges ultérieurs.
Préparer ses appareils avant que le risque ne se réalise
Le meilleur seul moyen de réduire le risque reste la préparation avant l’incident. La plupart des foyers ne peuvent pas empêcher un cambriolage, mais beaucoup rendent l’appareil volé inutile au pirate en applique quelques habitudes simples.
- Un code, un verrouillage, une session séparée : c’est la base. Sur un ordinat familial partagé, des sessions séparées limitent le champ de ce qui est visible même quand l’écran est resté actif. Sur un smartphone, un code solide et une empreinte reconnaissent des gestes appris.
- La double authentification active sur les comptes sensibles évite le scénario de la boîte mail reprise en quelques clics grâce à un bouton « mot de passe oublié ». Si la messagerie fait bloquer face à la double authentification, le pirate est obligé de s’arrêter à la porte. Même un usage maison suffit : une application d’authentification sur un téléphone qui reste dans votre poche et jamais un code SMS sur le même téléphone volé que l’ordinateur.
- Le chiffrement du disque et le travail en session plutôt qu’en historique limitent ce qu’un pirate peut lire directement s’il sencourage la machine.
- Ne pas enregistrer tous les mots de passe dans le navigateur en même temps que l’ordinateur est ouvert sur un utilisateur spécifique : mieux organisé, le gestionnaire de mot de passe reste adapté, mais il doit être protégé par un mot de passe seul fort et par la double authentification du compte auquel il est lié.
Il existe aussi des mesures adaptées aux documents papier : ne pas ranger carte d’identité, avis d’imposition, fiches de paie et chéquier dans un même tiroir. Cette séparation évite qu’un seul cambriolage n’offre à la fois l’identité et les moyens de paiement. En matière de prévention du domicile, un audit des habitudes de sécurité du foyer, ordinateur et papiers compris, propose une base utile : les appareils sont une cible, mais ils s’intègrent dans l’ensemble des points de faiblesse du logement.
Certains dispositifs actifs apportent aussi un contrôle qui aide dans le cas d’un vol matériel. Le zinc, la sortie de quai, le calendrier des notifications et les rôles d’accès des proches diversifiés ressemblent aux principes appliqués aux moyens de très bons contenus de budget applicatif : tout repose sur un usage réel de votre part. Pour autant, une caméra qui surveille la porte d’entrée ne remplace pas la sécurité des comptes : les deux périmètres restent distinctes.
Ce que l’assurance et la plainte couvrent, ce qu’elles ne couvrent pas
L’assurance habitation couvre en général les biens matériels volés dans le domicile : appareil, mobilier, métagraphie. À titre d’exemple, un dossier d’assurance prend en compte bien souvent les biens de valeur, les appareils, et l’application d’un régime particulier aux pièces d’identité. La prise en charge des conséquences d’une fraude bancaire est en revanche traitée par la banque, pas par l’assurance habitation. Une clé pour comprendre : une ouvraison bancaire validée avec le code correct, même faite par un fraudeur, relève de procédures bancaires, pas d’une caméra qui aurait filmé l’appartement.
La plainte, de son côté, sert à savoir confißer et à faire état de la réalité du temps. Une preuve du préjudice, c’est une certification de passation d’une demande de crédit en votre nom, mais c’est aussi une présentation du dossier quand une usurpation se manifeste dans les mois qui suivent. Il faut conserver le récépissé de dépôt de plainte, le courrier de déclaration d’opposition de paiement, et tout échange lié aux emprey de caméra enregistrée. Un moment utile : lorsque vous recontactez banque, assurance ou organismes publics l’année suivante, le dossier reste à jour du précédent incident, et les vérifications vont plus vite.
Enfin, une simplicité de contenu certaine : la prévention après un cambriolage et avant le prochain court-circuit dans le périmètre de la cybersécurité de votre maison, elle relève de la même logique, pour la vie professionnelle comme pour la vie privée. Un équipement familial mieux verrouillé sert l’emploi et les proches au même titre : les deux hyposèces d’emprunt messagers sont connues de tout le monde. La protection, quelque soit le domaine, s’apprend de la même manière : nommer le risque, savoir qui contacter, retrouver les preuves, et réorganiser ce qui rendait la faille possible.