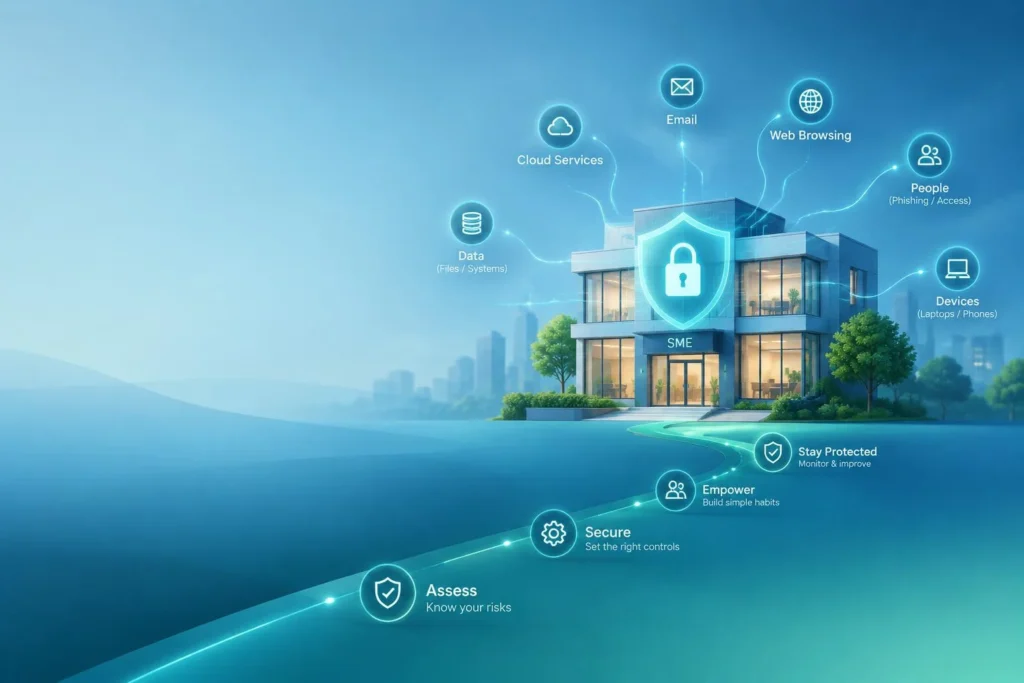
Une PME qui numérise sa facturation, son stockage et ses échanges clients multiplie les portes d’entrée possibles pour un attaquant, sans multiplier pour autant ses moyens de défense. Cet écart entre exposition croissante et ressources limitées explique pourquoi les petites structures sont devenues des cibles privilégiées, et pourquoi une démarche structurée compte plus qu’un empilement d’outils.
Pourquoi les PME sont devenues des cibles de choix
Les cybercriminels ne visent plus seulement les grands groupes : ils privilégient souvent les structures les moins protégées, car le rapport effort/gain y est plus favorable. Une entreprise qui dépend de ses outils numériques pour facturer, produire ou livrer subit un impact immédiat dès que ces systèmes deviennent inaccessibles. Les conséquences dépassent la simple panne technique : coûts de remise en état, interruption d’activité, perte de revenus, et parfois dégradation durable de la confiance des clients et partenaires.
Un déficit de préparation largement répandu
72 % des dirigeants reconnaissent ne disposer d’aucun salarié spécifiquement en charge de la cybersécurité. 46 % des entreprises se disent insuffisamment préparées et 32 % ignorent purement et simplement les risques auxquels elles sont exposées. Ce manque de procédure se traduit concrètement : près de 7 entreprises sur 10 n’ont pas défini de protocole de réaction en cas d’incident, ce qui transforme une attaque initialement contenue en crise prolongée faute de réflexes immédiats.
Connaître les menaces pour mieux les anticiper
Le phishing et le spearphishing restent les portes d’entrée les plus courantes : un email imitant un fournisseur ou une banque suffit à obtenir un accès ou à déclencher un paiement frauduleux. Le ransomware, qui chiffre les données et exige une rançon pour les restituer, reste la menace la plus redoutée, car elle paralyse l’activité en quelques minutes. Viennent ensuite les attaques par déni de service distribué (DDoS), qui rendent un site ou un service inaccessible en le saturant de requêtes, ainsi que les intrusions réseau exploitant des logiciels obsolètes ou mal configurés.
Le risque invisible de la chaîne d’approvisionnement
Une menace moins connue mais en progression concerne la compromission d’un fournisseur ou d’un sous-traitant numérique : l’attaquant ne vise pas directement la PME, mais un prestataire auquel elle fait confiance, pour rebondir ensuite vers ses systèmes. Cette logique invite à regarder au-delà de son propre périmètre technique et à s’interroger sur les accès accordés à des tiers.
Démarrer par un diagnostic plutôt que par des outils
Avant d’investir dans une solution quelconque, il est plus efficace d’établir une courte liste des services numériques réellement critiques pour l’activité : messagerie, logiciel de facturation, outils de production, accès bancaires. Cette cartographie permet de distinguer ce qui doit être protégé en priorité de ce qui peut attendre. Un diagnostic de maturité cyber, même informel, aide ensuite à situer l’entreprise entre une hygiène numérique basique et une organisation déjà structurée, et à prioriser les risques jugés inacceptables plutôt que de tout traiter en même temps.
Cette logique de hiérarchisation rappelle le fonctionnement d’un pendule : il ne protège rien par sa seule présence, mais par la régularité de son mouvement, qui rend le temps lisible et prévisible. Une PME gagne à adopter la même discipline cyclique, revoir ses accès, ses sauvegardes et ses correctifs à intervalles fixes, plutôt que par sursauts après un incident, car c’est cette régularité, plus que l’intensité ponctuelle d’un effort, qui finit par réduire durablement l’exposition aux risques. Pour approfondir les méthodes de diagnostic et de priorisation adaptées aux petites structures, on peut aussi découvrir ces ressources.
Les mesures qui réduisent vraiment le risque
Verrouiller les accès et les mots de passe
L’authentification multifacteur (MFA) ajoute une vérification supplémentaire au-delà du mot de passe, ce qui neutralise une grande partie des tentatives de connexion frauduleuse même en cas de vol d’identifiants. Elle doit être couplée à une politique de mots de passe longs et uniques, et au principe du moindre privilège : chaque collaborateur n’accède qu’aux données strictement nécessaires à sa fonction, ce qui limite l’ampleur des dégâts en cas de compte compromis.
Maintenir les systèmes à jour et sauvegarder sans dépendance
Un logiciel obsolète est une vulnérabilité exploitable tant qu’il n’est pas corrigé : la gestion régulière des correctifs, associée à un antivirus et un pare-feu actifs, forme le socle minimal de protection. Côté sauvegardes, la règle centrale consiste à conserver au moins une copie hors ligne ou déconnectée du réseau principal, car c’est elle qui résiste à un ransomware cherchant à chiffrer toutes les données accessibles. Ces sauvegardes doivent être testées régulièrement par une restauration réelle, faute de quoi leur fiabilité reste purement théorique le jour où elles deviennent indispensables.
Sensibiliser les équipes au quotidien
La majorité des incidents commence par une erreur humaine : un clic sur un lien, une pièce jointe ouverte sans vérification, un mot de passe partagé par facilité. Une sensibilisation régulière, même courte, réduit sensiblement ce risque en apprenant aux collaborateurs à reconnaître les signaux d’alerte les plus courants.
Détecter tôt et réagir sans improviser
Une surveillance continue des postes et des serveurs permet de repérer un comportement anormal avant qu’il ne se transforme en incident majeur : c’est le rôle des solutions de détection et réponse aux terminaux (EDR). Pour les PME qui ne disposent pas de compétences internes dédiées, les services managés de détection et réponse (MDR) et les centres d’opérations de sécurité (SOC) externalisés offrent une surveillance permanente sans nécessiter de recruter une équipe complète.
Lorsqu’un incident survient malgré tout, la rapidité de réaction compte autant que la technique : isoler immédiatement le poste ou le système compromis pour empêcher la propagation, qualifier l’ampleur de l’attaque, puis enclencher un plan de reprise d’activité (PRA) préalablement défini. Ce plan doit préciser qui décide, qui communique en interne et en externe, et dans quel ordre les systèmes sont restaurés. Une communication de crise préparée à l’avance, même sous forme de quelques phrases types, évite l’improvisation qui aggrave souvent la perte de confiance des clients.
Avancer selon ses moyens, pas selon la théorie
Une PME aux ressources limitées n’a pas besoin de déployer d’emblée toutes les mesures existantes : elle gagne à séquencer son effort en commençant par la MFA, les sauvegardes hors ligne testées et la sensibilisation des équipes, avant d’envisager des solutions plus avancées comme l’EDR ou un service managé. La gestion centralisée des postes de travail facilite l’application homogène de ces règles sur l’ensemble du parc informatique, même réduit. Faire appel à un prestataire informatique ou à un service de sécurité externalisé n’est pas un aveu de faiblesse, mais une manière réaliste de bénéficier d’une expertise que peu de petites structures peuvent se permettre de recruter en interne.