En bref
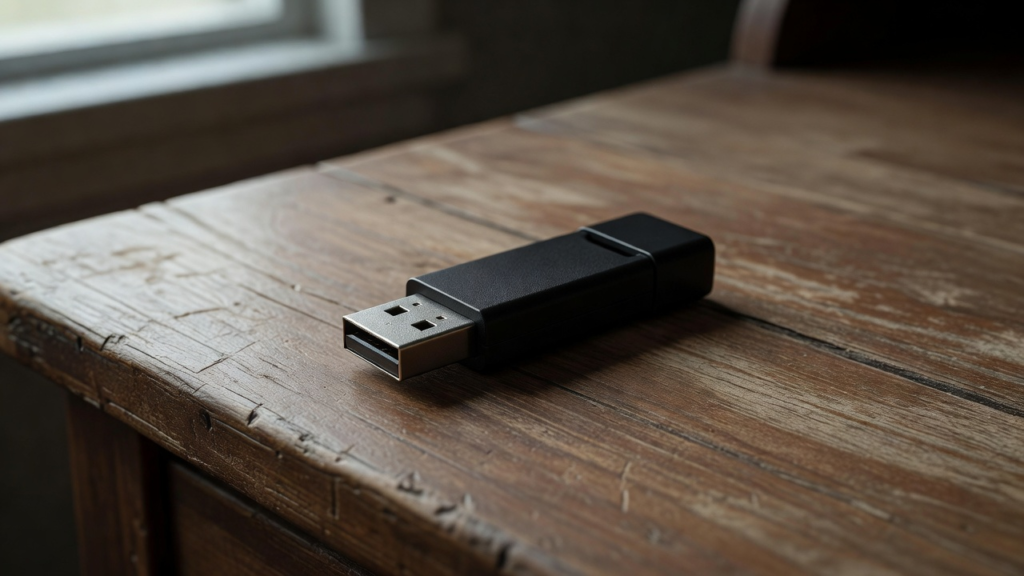
Une clé USB trouvée dans la rue, sur un parking ou dans une boîte aux lettres n’est pas un objet neutre. C’est un support que personne ne connaît, dans lequel quelqu’un a pu mettre ce qu’il voulait.
- On ne la branche pas. Ni sur son ordinateur, ni sur un téléphone, ni sur le poste du bureau, même « deux secondes pour voir ce qu’il y a dessus ».
- On la met de côté et on note le lieu et la date. Le vrai moteur du risque, c’est la curiosité, pas la clé.
- On cherche son propriétaire par l’extérieur : demander autour de soi, puis l’accueil du lieu, un service d’objets trouvés ou la mairie.
- On ne formate rien et on n’ouvre rien pour « vérifier ». Formater efface parfois mal, et détruit surtout les données de quelqu’un d’autre.
- Si elle a déjà été branchée, on la débranche, on ne bricole plus rien sur la machine, et on change ses mots de passe depuis un autre appareil.
Une clé USB trouvée : la poser et ne pas l’insérer
Le premier geste tient en une phrase : poser la clé de côté, loin de tout port, et ne pas l’insérer. Pas de test rapide, pas de « juste regarder la liste des fichiers ». Sur beaucoup de systèmes, afficher le contenu d’un support suffit déjà à lancer quelque chose.
La technique a un nom chez les professionnels de la sécurité : l’USB dropping. Le principe est d’une simplicité désarmante. Des supports sont semés là où on va les ramasser : trottoirs, parkings, halls d’immeuble, boîtes aux lettres, salles de réunion. On compte sur une réaction très humaine. Un objet trouvé, on veut savoir ce qu’il contient. En 2017, la police d’une petite ville australienne a prévenu ses habitants : des clés avaient été glissées dans des boîtes aux lettres, et il ne fallait surtout pas les brancher.
Les appâts sont choisis pour ça. Une étiquette « photos vacances », un fichier nommé comme une liste de salaires, un dossier « à lire avant suppression », une clé parfaitement neuve encore dans son blister. Ce n’est pas un indice de confiance, c’est une mise en scène.
Ce qu’on fait à la place : on garde la clé dans un tiroir ou une enveloppe, et on retient trois choses. Où on l’a trouvée, quand, et à quoi elle ressemble. Ces trois détails serviront juste après.
Demander autour de soi, et les réflexes d’objet trouvé
Avant de penser danger, on pense propriétaire. La clé vient peut-être de la personne assise deux bureaux plus loin, du voisin qui déménage, ou d’un client reçu le matin même.
Les bons réflexes, dans l’ordre :
- Demander dans l’entourage immédiat. Service, étage, famille, résidence, salle de sport. Une phrase suffit : « quelqu’un a perdu une clé USB ? ».
- Décrire l’objet sans décrire le contenu. Couleur du boîtier, forme, ce qui est accroché au porte-clés, capacité inscrite dessus, éventuelle étiquette. Jamais « il y a un dossier avec des factures dessus ». Cette phrase apprend à tout le monde ce que contient la clé, y compris à ceux qui n’y ont pas droit.
- Passer par l’accueil du lieu. Hôtel, bibliothèque, gare, magasin, salle de concert : ces accueils ont souvent une boîte d’objets trouvés et l’habitude de rendre.
- Pousser jusqu’au service compétent. En France, les objets trouvés relèvent souvent d’un service dédié, en mairie ou dans certains commissariats. Les délais et la procédure varient selon les communes et selon l’objet, le mieux est d’appeler l’accueil avant de se déplacer.
Une restitution se fait sur description, pas sur déclaration. Celui qui a perdu sa clé sait dire sa couleur et ce qui pend après. Celui qui en réclame une au hasard, beaucoup moins.
Ce qu’un branchement peut déclencher
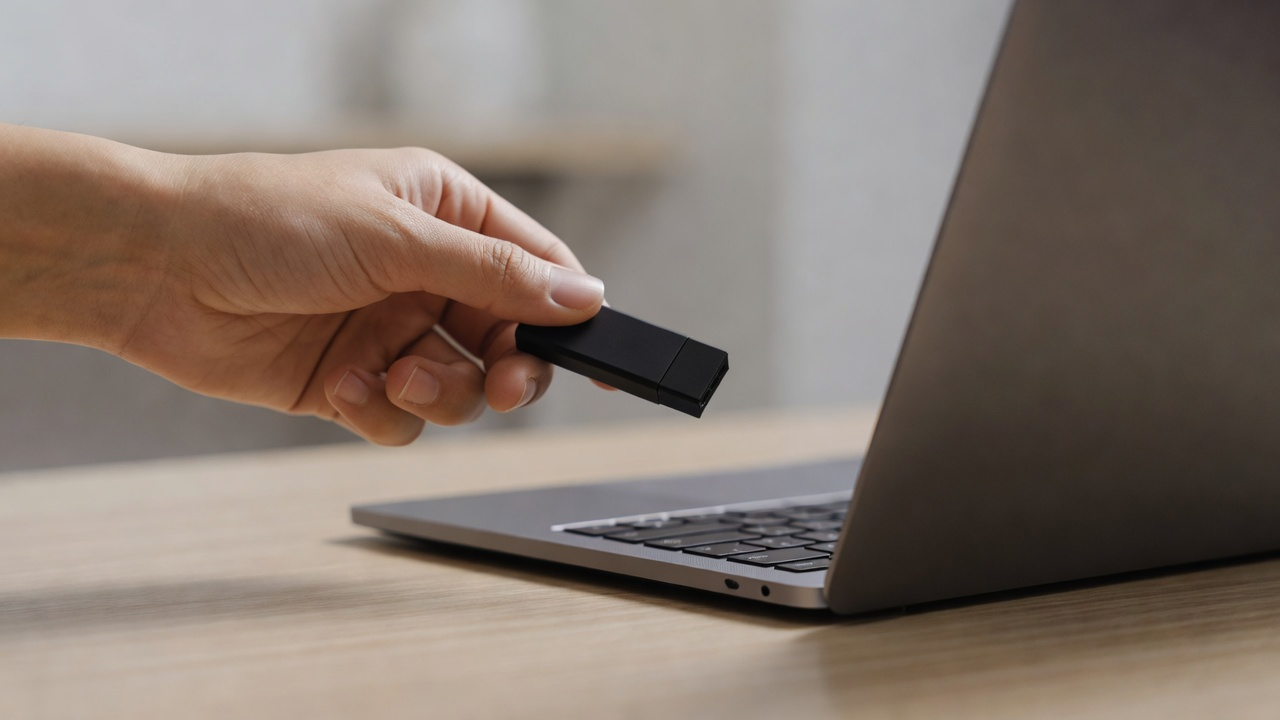
Rien n’est certain à l’avance, et c’est bien le problème. Une clé trouvée peut ne contenir que trois photos de vacances. Certaines sont piégées. Voici ce qui peut se passer dans le second cas.
Un fichier au nom alléchant. C’est l’appât de base. Un document qui semble urgent ou personnel, que l’on ouvre par curiosité. L’ouverture déclenche l’exécution.
Un faux raccourci. Une icône qui ressemble à un dossier ou à un document, mais qui pointe vers un programme. Le fichier affiché n’est pas celui qu’on croit voir.
Une ouverture automatique. Un support peut être préparé pour qu’une instruction se lance à l’insertion, sans qu’on clique sur quoi que ce soit. Selon la machine et sa configuration, le programme part tout seul.
Une exécution sans connexion internet. Beaucoup de codes malveillants n’ont besoin d’aucun réseau pour s’installer. Ils font ce qu’ils ont à faire hors ligne, puis attendent la prochaine connexion pour communiquer. « Il n’y a pas de Wi-Fi ici » ne protège donc de rien.
Une clé qui se présente comme un clavier. C’est le cas le plus déroutant. Le support contient une puce qui se fait passer pour un périphérique d’entrée. L’ordinateur croit qu’on vient de brancher un clavier et reçoit des commandes tapées à toute vitesse. Aucun fichier visible, aucune fenêtre à cliquer : la frappe se fait seule, et l’opération peut durer quelques secondes.
Un téléphone ou une tablette n’est pas un abri. On branche souvent une clé via un petit adaptateur, l’appareil demande d’autoriser l’accès aux fichiers, et on accepte par réflexe. Selon les cas, le support peut aussi être reconnu comme autre chose que du stockage. Un mobile sert à lire un fichier, pas à tester une clé inconnue.
Ce qu’on ne formate pas soi-même pour « vérifier »
L’idée revient toujours : « on la formate, comme ça c’est propre ». Elle ne tient pas.
Formater n’efface pas forcément tout. Sur certaines clés, des zones réservées et des blocs déjà usés gardent des traces. Et surtout, formater détruit deux choses précieuses. D’abord une preuve, si l’on découvre plus tard qu’un incident a eu lieu. Ensuite les fichiers de quelqu’un qui n’avait rien demandé : un mémoire, des photos de famille, un dossier de travail. Rendre une clé vide à son propriétaire, ce n’est pas lui rendre service.
Trois choses à ne pas faire, donc :
- Ne pas ouvrir les fichiers pour « voir à qui c’est ». C’est l’usage le plus courant et le plus risqué : on cherche un nom en exécutant du code inconnu.
- Ne pas utiliser l’ordinateur familial ou le poste de travail comme banc d’essai. Un poste d’entreprise est souvent surveillé, et une seule insertion peut devenir un incident à déclarer.
- Ne pas improviser un scan maison entre deux dossiers. Une analyse sérieuse se fait sur une machine dédiée, par quelqu’un dont c’est le métier, ou par le propriétaire de la clé.
La clé a déjà été branchée : les gestes qui suivent
Ça arrive vite. On a inséré la clé, une fenêtre s’est ouverte, on l’a refermée. On ne panique pas, on agit dans l’ordre.
- Débrancher la clé.
- Ne plus rien faire sur la machine pour « vérifier ». Pas de nettoyage hâtif, pas d’outil lancé au hasard, pas de redémarrage pour voir. Chaque manipulation supplémentaire peut brouiller la suite.
- Changer les mots de passe depuis un autre appareil. En commençant par la messagerie principale, qui sert souvent à réinitialiser tous les autres comptes. Puis les comptes sensibles, banque et espaces administratifs en tête.
- Surveiller les comptes les jours suivants : connexions inhabituelles, messages envoyés qu’on n’a pas écrits, opérations qu’on ne reconnaît pas.
- Prévenir la personne responsable de l’ordinateur si c’est un poste de travail. Un signalement rapide permet de vérifier la machine et de limiter les dégâts. Attendre, par crainte d’être mal vu, laisse le problème s’installer.
- Garder la clé de côté plutôt que la jeter, au moins le temps de savoir si un incident est confirmé.
Une infection n’est jamais une certitude après un branchement, même sur une clé douteuse. Mais on ne peut pas la vérifier seul, à l’œil.
Les cas où c’est probablement bénin
Il faut le dire, parce que la peur systématique n’aide personne : beaucoup de clés trouvées sont ordinaires.
Une clé ramassée dans la salle de réunion de son propre service, un porte-clés avec un prénom, un collègue qui la cherche depuis le matin. Une clé tombée devant un proche, dans un lieu clairement identifié, avec un autocollant au nom d’une entreprise connue. Là, le risque est probablement faible.
« Probablement » n’est pas « certain ». Une clé appartenant de bonne foi à un collègue peut aussi revenir d’un salon professionnel, avoir traîné sur plusieurs machines, ou avoir été prêtée à quelqu’un d’autre. Dans ce cas, c’est le propriétaire qui tranche, pas celui qui l’a ramassée. Lui seul sait d’où elle vient, et lui seul peut la brancher sur sa machine ou la faire examiner.
D’où la règle simple : on ne teste pas, on rend.
Rendre une clé USB trouvée à son propriétaire sans la lire
Restituer une clé n’oblige à rien d’autre qu’à regarder l’objet, pas ce qu’il contient.
- Faire décrire le support avant de le remettre. Couleur, forme, porte-clés, capacité inscrite, étiquette. Un propriétaire reconnaît sa clé en deux phrases. Un opportuniste beaucoup moins.
- Passer par le canal prévu. L’accueil du lieu qui la conserve et la remet contre description, ou le service d’objets trouvés de la commune. Certains enregistrent la remise, ce qui protège tout le monde.
- Appeler si un numéro est écrit sur l’étiquette. Le lire ne demande pas d’ouvrir la clé.
- Ne rien dire du contenu. Même pour aider à identifier le propriétaire. La description de l’objet suffit largement.
- Éviter de publier une annonce qui détaille la clé. Une annonce « clé USB noire trouvée près de la gare » suffit. Ajouter « avec un dossier de photos » attire surtout ceux qui n’ont rien perdu.
Si personne ne se manifeste, c’est le service d’objets trouvés qui prend le relais. Les règles de conservation et de restitution varient selon les cas, et le mieux est de demander sur place.
Questions fréquentes
Peut-on brancher une clé USB trouvée sur son téléphone ?
Mieux vaut éviter. Un téléphone est branché par réflexe, on valide la demande d’accès aux fichiers sans réfléchir, et rien ne permet de voir ce qui se passe ensuite. Un mobile n’est pas un environnement de test plus sûr qu’un ordinateur.
Une clé USB peut-elle agir sans connexion internet ?
Oui, dans certains cas. Un code peut s’installer hors ligne et attendre patiemment la prochaine connexion pour communiquer. L’absence de réseau ralentit l’attaque, elle ne l’empêche pas.
Faut-il formater une clé USB trouvée avant de la rendre ?
Non. Formater n’efface pas toujours tout, et détruit les fichiers de la personne qui l’a perdue, ainsi qu’une éventuelle preuve en cas d’incident. Le propriétaire fera ce qu’il veut de sa clé.
Que faire si la clé a déjà été branchée ?
Débrancher la clé, ne plus manipuler la machine, changer ses mots de passe depuis un autre appareil et surveiller ses comptes quelques jours. Sur un poste de travail, prévenir la personne qui en a la charge.
Comment retrouver le propriétaire d’une clé USB trouvée ?
En demandant autour de soi, puis en déposant la clé à l’accueil du lieu ou à un service d’objets trouvés, et en faisant décrire l’objet avant de le remettre. Sans jamais l’insérer pour chercher un nom dedans.
Une clé USB trouvée est-elle toujours dangereuse ?
Non. Beaucoup sont parfaitement banales. Mais rien à l’extérieur ne permet de distinguer une clé ordinaire d’une clé piégée, et la curiosité suffit à déclencher la seconde.