Avant d’encaisser vos premières ventes ou de partager vos fichiers clients, protégez vos comptes, vos données et votre capacité à travailler. Sécuriser la transformation numérique au lancement ne consiste pas à multiplier les logiciels : commencez par repérer ce qui pourrait interrompre l’activité, puis organisez la protection et la reprise.
Partir des activités indispensables, pas des outils à acheter
La cybersécurité protège la confidentialité des informations, leur intégrité et leur disponibilité. Une messagerie piratée peut faciliter une fraude bancaire. Un rançongiciel peut bloquer la facturation, tandis qu’une erreur de partage peut exposer des données clients. Pour une entreprise qui démarre, ces incidents peuvent aussi fragiliser la confiance.
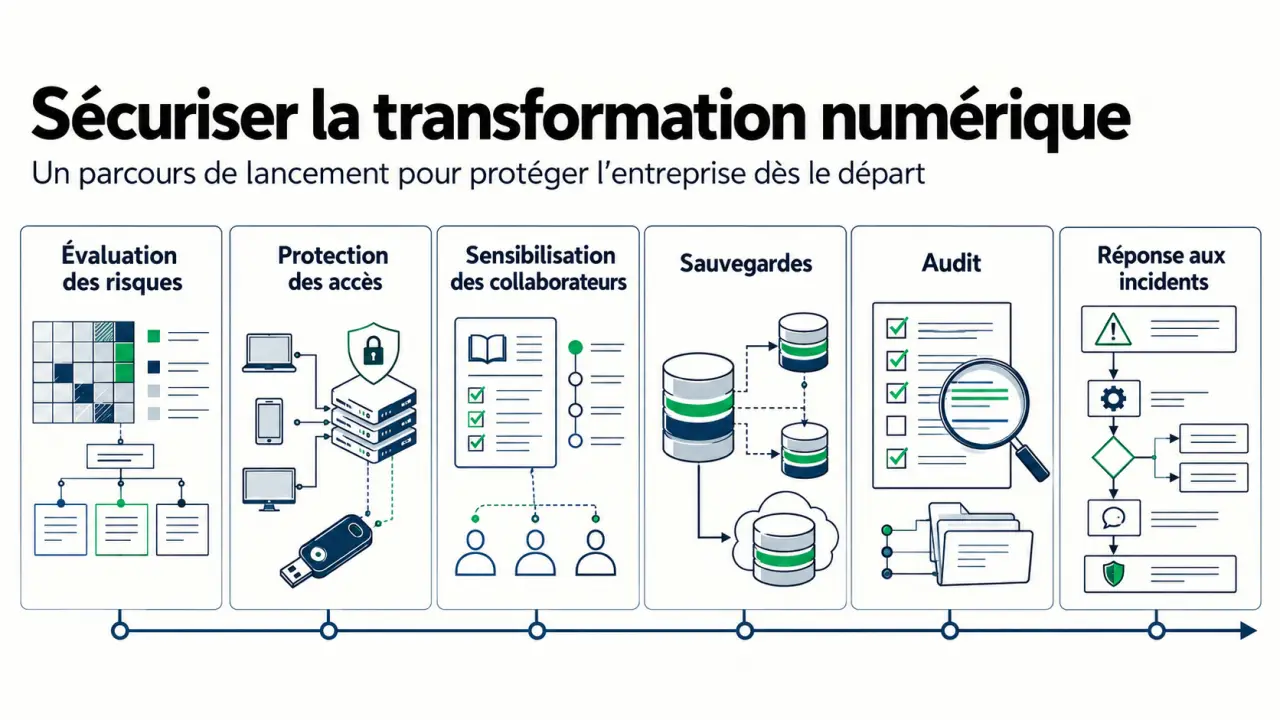
Recensez vos ressources : messagerie, site Internet, banque, logiciels de gestion, ordinateurs, smartphones et services cloud. Pour chacune, notez le responsable, les données hébergées, les personnes autorisées et les conséquences d’une indisponibilité. Pensez aussi aux accès de votre comptable, de votre agence web et des autres prestataires.
Construisez ensuite une matrice croisant la sensibilité des données et la dépendance opérationnelle. Un catalogue public contient peu d’informations confidentielles, mais son indisponibilité peut arrêter les ventes. Un dossier de recrutement est sensible, sans être nécessaire à chaque transaction. Cette distinction aide à fixer les priorités : certains outils doivent être remis en service rapidement, tandis que d’autres exigent surtout des accès très restreints.
Verrouiller les accès avant les premiers échanges
La messagerie professionnelle passe en priorité, car elle sert souvent à réinitialiser les mots de passe d’autres services. Activez l’authentification à deux facteurs, puis étendez-la aux comptes bancaires, au stockage cloud, au site et aux comptes administrateurs. Conservez les moyens de récupération dans un emplacement sécurisé, accessible même en cas de perte du téléphone.
- Créez des comptes individuels plutôt que des identifiants partagés.
- Choisissez des mots de passe longs et uniques, puis conservez-les dans un gestionnaire adapté.
- Limitez les habilitations aux besoins réels de chaque personne.
- Séparez les comptes administrateurs de ceux utilisés au quotidien.
- Retirez les accès dès la fin d’une collaboration.
Activez les mises à jour automatiques, le pare-feu et une protection antimalware à jour. Chiffrez les ordinateurs portables et verrouillez les smartphones. Sur le réseau, remplacez les identifiants par défaut des équipements et séparez les connexions des visiteurs de celles de l’entreprise.
Pour votre site, vérifiez le HTTPS, les mises à jour et les droits d’administration. Pour chaque application SaaS, contrôlez aussi les possibilités d’exportation, de récupération et de fermeture des comptes. L’hébergement externalisé ne supprime pas votre responsabilité dans les usages.
Organiser les échanges pour déjouer les fraudes
Les protections techniques ne suffisent pas face à une fausse facture ou à un message qui imite votre banque. Dès l’arrivée d’un collaborateur, expliquez les signaux d’alerte : urgence inhabituelle, changement de coordonnées bancaires, pièce jointe inattendue ou demande de code d’authentification. Prévoyez un moyen simple de signaler un doute, sans reproche.
Pour intégrer ces précautions à l’organisation du lancement, vous pouvez consulter ces ressources complémentaires, puis définir vos propres circuits de validation avec les partenaires concernés.
Confirmez tout changement de RIB par un autre canal, auprès d’un interlocuteur connu et à l’aide d’un numéro déjà enregistré. Définissez aussi qui prépare et qui valide les paiements. Pour les fichiers sensibles, privilégiez un partage nominatif et révocable plutôt qu’une pièce jointe diffusée sans contrôle.
Ne collectez que les données personnelles nécessaires. Documentez leurs usages, leur durée de conservation et les engagements de vos sous-traitants. La sécurité technique contribue au respect du RGPD, mais ne remplace pas ces obligations organisationnelles.
Préparer la reprise avant qu’un incident survienne
La synchronisation cloud ne suffit pas à protéger les données : une suppression ou un chiffrement peut se propager. Prévoyez plusieurs copies, dont une isolée des accès habituels, et protégez leur administration. Choisissez la fréquence des sauvegardes selon le volume de travail que vous pourriez accepter de perdre.
Testez une restauration : récupérez un dossier, ouvrez les fichiers et vérifiez les droits. Notez le temps nécessaire ainsi que les dépendances oubliées, comme une licence ou un code de récupération. Une copie présente mais inutilisable ne permet pas de reprendre l’activité.
Rédigez une procédure courte, disponible également hors du système informatique :
- Isoler du réseau l’équipement suspect et prévenir le référent désigné.
- Contacter le prestataire compétent et préserver les éléments utiles à l’analyse.
- Sécuriser les comptes compromis depuis un appareil sain.
- Évaluer les données touchées et les obligations de notification applicables.
- Restaurer un environnement vérifié avant de reconnecter les services.
Répartir les actions et faire vérifier les points sensibles
Avant l’ouverture, sécurisez les comptes critiques, appliquez les mises à jour et mettez en place les sauvegardes. Pendant les premières semaines, testez la reprise et formez les utilisateurs. Attribuez à chaque action un responsable, une échéance et un budget. Sans pilote, une recommandation risque de rester théorique.
La CCI Paris Île-de-France recommande un plan d’action numérique sur 3 à 6 mois et une vérification des pratiques au moins une fois par an. Réexaminez aussi la sécurité après un recrutement, l’adoption d’un nouvel outil ou une évolution importante du site.
Demandez un audit ciblé si vous gérez des informations sensibles, des paiements ou une infrastructure complexe. Définissez son périmètre, les priorités de correction et les modalités d’une vérification finale. Pour vous orienter, France Num propose notamment un guide de 34 pages présentant 8 réflexes clés. L’ANSSI et Cybermalveillance.gouv.fr proposent également des ressources de prévention et d’assistance.